Скачать INSINTO – AI-детекция угроз, безопасная фильтрация контента
Обзор
В эпоху, когда пользовательский контент распространяется по социальным лентам, форумам и мессенджерам за считанные секунды, традиционные инструменты модерации на основе ключевых слов уже не справляются. Злоумышленники постоянно эволюционируют свой язык, используя закодированный сленг, эмодзи и контекстно‑зависимые фразы, которые легко обходят статические списки слов. INSINTO отвечает на этот вызов с помощью облачно‑нативного, AI‑управляемого движка, который читает и интерпретирует текст так, как это делает человек, обрабатывая миллионы запросов в секунду. Запущенная 26 октября 2023 года, платформа использует постоянно обновляемый корпус из миллиардов предложений, полученных из академических партнёрств, открытых репозиториев и реальных угроз. Этот неустанный цикл обучения обеспечивает впечатляющую точность 87 % по широкому спектру угроз, включая речь ненависти, фишинговые URL‑адреса, экстремистскую пропаганду и скоординированные кампании дезинформации.
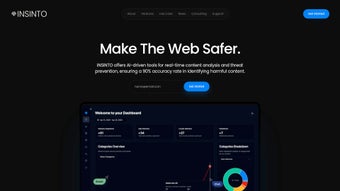
То, что действительно отличает INSINTO, — это подход, ориентированный на разработчиков. Хорошо документированное RESTful API и нативные SDK для Python, Node.js, Java и Go позволяют внедрять сложный анализ контента непосредственно в веб‑приложения, чат‑боты, системы комментариев или любой конвейер, обрабатывающий пользовательский текст. Сервис не только помечает подозрительный контент, но и может автоматически инициировать действия — блокировку, карантин или пометку для ручного обзора — на основе настраиваемых порогов уверенности. Полные панели управления предоставляют аналитические данные в реальном времени, визуализацию трендов и экспортируемые журналы, соответствующие требованиям GDPR, CCPA и отраслевым нормативам. Плагин‑сообщество расширяет ядро, позволяя обнаруживать нишевые угрозы, такие как региональные оскорбления или новые мем‑основанные угрозы. Независимо от того, являетесь ли вы одиночным разработчиком, защищающим хобби‑форум, или предприятием, охраняющим глобальный бренд, INSINTO предлагает масштабируемое, будущност‑ориентированное решение, которое развивается вместе с постоянно меняющимся языком интернета.
Ключевые особенности, плюсы и минусы
- AI‑управляемое понимание языка: Глубокие нейронные сети, обученные на миллиардах предложений, обнаруживают тонкие, контекстно‑зависимые угрозы, включая сарказм и закодированный язык.
- Обнаружение в реальном времени: Время отклика менее секунды гарантирует, что вредоносный контент будет заблокирован до того, как достигнет конечных пользователей.
- Точность 87 %: Независимые тесты бенчмарков по нескольким категориям угроз демонстрируют лидирующую в отрасли точность.
- Мульти‑языковые SDK: Официальные библиотеки для Python, Node.js, Java и Go упрощают интеграцию на разных платформах.
- Динамическая классификация: Контент автоматически классифицируется (ненависть, фишинг, экстремизм и т.д.) для детализированной отчетности.
- Автоматические правила предотвращения: Встроенный механизм политики может мгновенно скрывать или помещать в карантин отмеченный материал на основе оценок уверенности.
- Расширяемая экосистема плагинов: Поддерживаемые сообществом расширения добавляют специализированное обнаружение для нишевых языков, региональных оскорблений или популярных мемов.
- Непрерывные обновления модели: Продолжающееся сотрудничество с университетами и исследовательскими лабораториями поддерживает AI в актуальном состоянии с последними лингвистическими тенденциями.
- Панель управления, готовая к соблюдению нормативов: Визуальная аналитика, экспортируемые журналы и готовые отчёты GDPR/CCPA упрощают процессы аудита.
- Безопасная SaaS‑архитектура: Шифрование от конца до конца, строгий контроль доступа и варианты размещения данных соответствуют корпоративным стандартам безопасности.
Плюсы
- Высокая точность обнаружения (87 %) с непрерывными улучшениями модели.
- Ответ в реальном времени, подходящий для живого чата, потоков комментариев и стриминговых платформ.
- Полная документация API и мульти‑языковые SDK снижают затраты на интеграцию.
- Экосистема плагинов сообщества позволяет настраивать под нишевые угрозы.
- Надёжные инструменты отчётности упрощают соблюдение GDPR, CCPA и отраслевых нормативов.
- Масштабируемая облачная инфраструктура обрабатывает миллионы запросов в день без деградации.
- Бесплатный уровень доступен для тестирования и небольших проектов.
Минусы
- Требуется подключение к интернету; в офлайн‑средах нужны альтернативные решения.
- Цены могут стать высокими для предприятий с очень большим объёмом без согласованного плана.
- Ложные срабатывания могут происходить, требуя периодического ручного обзора.
- Продвинутая настройка модели ограничена премиум‑уровнями.
- Начальная настройка правил предотвращения может представлять сложность для нетехнических команд.
Руководство по установке и использованию
Начать работу с INSINTO разработано так, чтобы быть быстрым, независимо от того, являетесь ли вы опытным разработчиком или нетехническим администратором. Перейдите на официальный сайт и зарегистрируйте бесплатный аккаунт; это даст вам мгновенный доступ к API‑ключу и мастеру настройки. Мастер поможет выбрать подходящий уровень подписки — от бесплатного плана с 10 000 запросов в месяц до корпоративных вариантов с неограниченной пропускной способностью и выделенной поддержкой.
Шаг 1 – Получите ваш API‑ключ: После подтверждения электронной почты перейдите в раздел «API Keys» на панели управления, сгенерируйте новый ключ и надёжно сохраните его в переменной окружения (например, INSINTO_API_KEY).
Шаг 2 – Установите SDK: Выберите язык, соответствующий вашему стеку, и выполните простую команду установки. Для Python выполните pip install insinto; для Node.js запустите npm install insinto-sdk.
SDK абстрагирует работу с HTTP, повторные попытки и разбор ответов, возвращая чистый JSON‑объект.
Шаг 3 – Выполните тестовое сканирование: Используйте следующий фрагмент кода для анализа примерного предложения:
# Python example
import os
from insinto import InsintoClient

client = InsintoClient(api_key=os.getenv('INSINTO_API_KEY'))
result = client.analyze("This is a test message containing no threats.")
print(result)confidenceScore, threatCategory и предложенное action (allow, flag, block). Шаг 4 – Интегрируйте в продакшн: Для модерации в реальном времени внедрите вызов SDK в ваш middleware обработки сообщений. Для пакетной обработки запланируйте cron‑задачу, которая будет считывать сообщения из очереди, отправлять их в INSINTO и записывать результаты в базу данных для последующего обзора.
Шаг 5 – Настройте автоматическое предотвращение: На панели управления включите «Automatic Block» для категорий высокого риска, таких как фишинг или экстремистский контент. Вы также можете задать пользовательские пороги уверенности — например, блокировать только когда оценка превышает 0,92 — чтобы сбалансировать безопасность и пользовательский опыт.
Шаг 6 – Мониторинг и отчётность: Панель аналитики отображает живые метрики: запросы в минуту, уровни обнаружения и долю ложных срабатываний. Экспортируйте журналы в CSV или JSON для аудита и настройте email‑оповещения о всплесках активности угроз. Полная документация включает рекомендации по ограничению скорости, обработке ошибок и масштабированию сервиса для пиковых нагрузок. Следуя этим шагам, вы сможете запустить безопасный, AI‑управляемый фильтр контента менее чем за час.
FAQ и заключение
INSINTO — это облачная SaaS‑платформа, что означает, что она работает на любом устройстве, способном выполнять HTTPS‑запросы. Официальные SDK поддерживают Windows 10/11, macOS 12+, основные дистрибутивы Linux (Ubuntu, Debian, CentOS), а также мобильные платформы Android 8+ и iOS 13+. Поскольку тяжёлая обработка происходит на серверах INSINTO, нагрузка на клиентскую сторону остаётся минимальной, что делает её идеальной для устройств с низким энергопотреблением и развертываний на границе сети.
Чем INSINTO отличается от традиционных фильтров по ключевым словам?
Фильтры по ключевым словам опираются на статические списки слов и не могут понимать контекст, сарказм или развивающийся сленг. INSINTO использует модели глубокого обучения, которые интерпретируют смысл, обеспечивая значительно более высокую точность и гораздо меньше ложных срабатываний.
Могу ли я обучить INSINTO на своих собственных проприетарных данных?
Обучение пользовательской модели доступно в корпоративных планах. Вы можете загрузить размеченные наборы данных, и команда INSINTO настроит базовую модель под ваш конкретный ландшафт угроз.
Какова типичная задержка для вызова API?
Среднее время ответа менее 200 мс для текста до 2 000 символов, что делает его подходящим для модерации в реальном времени в чат‑приложениях и потоках комментариев.
Хранятся ли мои данные или используются для обучения?
INSINTO соответствует требованиям GDPR и CCPA. Данные клиентов зашифрованы в пути и в состоянии покоя, хранятся только в течение необходимого времени для обработки запроса, если только вы не согласитесь предоставить анонимные образцы для улучшения модели.
Как я могу получить поддержку, если столкнусь с проблемами?
Все платные планы включают поддержку по электронной почте с SLA 24 часа. Корпоративные клиенты получают выделенного менеджера аккаунта и круглосуточный живой чат. Форум сообщества также предлагает помощь от коллег и обмен плагинами.
В итоге, INSINTO предоставляет мощный, AI‑управляемый щит против постоянно растущей волны вредоносного онлайн‑контента. Его обнаружение в реальном времени, гибкое API, обширная отчётность и строгие функции соответствия делают его отличным выбором для разработчиков, модераторов и команд безопасности. Готовы защитить свою платформу с помощью передового анализа языка? Зарегистрируйтесь для бесплатного пробного периода сегодня и ощутите разницу, которую может дать интеллектуальное обнаружение угроз.
Общий рейтинг: 4.5 / 5
Сочетание точности AI, возможностей в реальном времени и гибкого API делает INSINTO ведущим претендентом для тех, кто серьезно относится к онлайн‑безопасности. Хотя структура стоимости может потребовать бюджетирования для крупных развертываний, выгода от безопасности и поддержка соответствия полностью оправдывают инвестиции.